Accueil > Actualités > Shadow IT et IA Act 2026 : Maîtriser le Shadow AI avec Elit-Technologies
Shadow IT et IA Act 2026 : Maîtriser le Shadow AI avec Elit-Technologies
Le Shadow IT a muté. Ce n’est plus une simple question de logiciels non autorisés installés en dehors du périmètre de la DSI. En 2026, le risque a changé de nature : il s’appelle Shadow AI, et il ne vole plus seulement du contrôle, il absorbe votre savoir-faire.
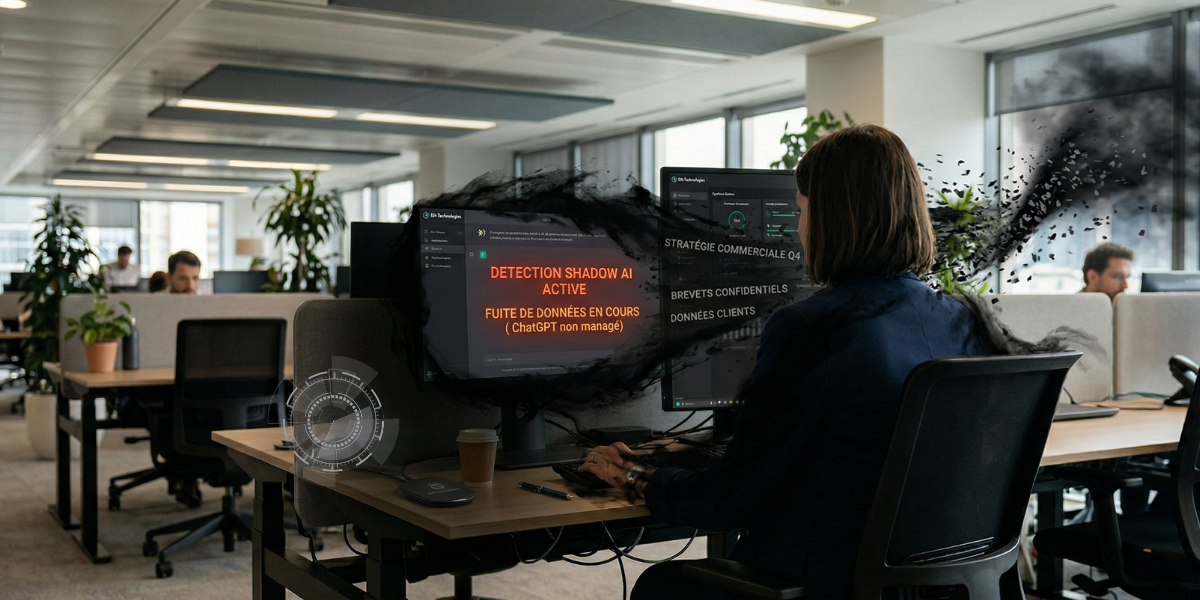
Chaque jour, des dizaines de collaborateurs saisissent des données confidentielles dans ChatGPT, Gemini ou Copilot sans politique d’usage définie, sans traçabilité, sans gouvernance. Le résultat : une fuite silencieuse et irréversible de propriété intellectuelle vers les infrastructures d’acteurs tiers, souvent non européens.
Face à cette réalité, une seule réponse est efficace : non pas interdire, mais gouverner.
Le Shadow AI : quand le risque change de dimension
Le Shadow IT d’hier déplaçait la donnée vers un stockage non autorisé. Le Shadow AI d’aujourd’hui l’offre à l’entraînement d’un modèle tiers.
C’est une différence fondamentale. Un fichier stocké sur un Dropbox personnel reste récupérable. Un prompt contenant une stratégie commerciale, un contrat en cours de négociation ou une donnée RH sensible, envoyé à un modèle public non managé, devient potentiellement une contribution permanente à la base de connaissance d’un concurrent ou d’un acteur étranger.
La productivité prime sur la sécurité. 59 % des collaborateurs utilisent des outils IA non approuvés par leur entreprise et ce chiffre monte à 93 % chez les cadres dirigeants et managers senior (Cybernews, 2025). L’interdiction ne fonctionne pas : elle pousse l’usage dans l’ombre.
Le coût d’une violation est documenté. Selon le rapport IBM Cost of a Data Breach 2025, 20 % des organisations ont déjà subi une violation de données liée au Shadow AI, ajoutant en moyenne 200 000 dollars au coût d’un incident. La prévention n’est plus optionnelle.
Le périmètre d’exposition est invisible. Les agents IA ne transitent pas uniquement par les navigateurs. Extensions Chrome, API furtives intégrées dans des outils métiers, bots de réunion qui transcrivent et analysent en temps réel : la surface d’attaque est diffuse et sous-estimée.
IA Act 2026 : de la contrainte à l'opportunité stratégique
Les pratiques interdites et l’obligation de maîtrise de l’IA par les équipes (article 4 du Règlement UE 2024/1689) s’appliquent depuis février 2025, les obligations de transparence depuis août 2026, et le régime haut risque est reporté au 2 décembre 2027. Ce report est une fenêtre de préparation, pas un sursis : nous détaillons ce qui reste applicable dans Report de l’IA Act : les obligations qui restent applicables en 2026.
Dans tous les cas, la première étape est la même : savoir quels usages IA existent réellement chez vous.
Une classification par l’usage, pas par la technologie. Un outil de résumé automatique peut sembler anodin. Il devient un système à haut risque dès lors qu’il traite des données de recrutement, de notation de crédit, d’évaluation scolaire ou de santé. La DSI doit cartographier non pas ce que fait l’outil, mais dans quel contexte métier il est utilisé.
Un registre de transparence dynamique. La conformité exige un inventaire vivant : quels modèles sont utilisés, par quelles équipes, sur quelles données, avec quelles finalités. Ce registre n’est pas un document statique, c’est un processus continu.
Une traçabilité des décisions assistées par IA. Pour les systèmes à risque élevé, l’entreprise doit être capable de justifier pourquoi une décision a été prise, et quelle part l’IA y a jouée.
Ces obligations sont en réalité une opportunité : les organisations qui les adressent sérieusement construisent un avantage concurrentiel durable, visibilité complète sur leurs flux IA, maîtrise des risques, et capacité à déployer de nouvelles solutions IA en toute confiance.
La méthode IA Maîtrisée d'Elit-Cyber : voir, cadrer, piloter
Pour accompagner les DSI dans cette transition, Elit-Cyber a structuré une approche opérationnelle en trois temps, déployable progressivement selon la maturité de l’organisation. Nous l’appelons IA Maîtrisée. Son point de départ : sortir l’IA de l’ombre
VOIR : rendre visible ce qui est invisible
La première étape est la visibilité. On ne peut pas gouverner ce que l’on ne voit pas.
Nous déployons des outils d’analyse Deep Packet Inspection (DPI) capables d’identifier en temps réel les signatures des agents IA sur votre réseau : extensions de navigateur, appels API vers des modèles externes, outils de transcription et d’analyse de réunions, bots intégrés dans les plateformes de collaboration.
Le résultat : une cartographie exhaustive de votre exposition Shadow AI réelle, pas estimée.
CADRER : Encadrer sans bloquer
Une fois la cartographie établie, nous construisons avec vous un cadre de gouvernance IA adapté à votre contexte métier.
Ce cadre définit une politique de Bring Your Own AI sécurisée : quels outils sont autorisés, sur quels types de données, avec quels niveaux de contrôle. Chaque usage métier est mis en regard des exigences de l’IA Act pour identifier les zones de risque et les ajustements nécessaires.
L’objectif n’est pas d’empêcher l’usage de l’IA, c’est de le rendre traçable, conforme et aligné avec vos intérêts.
PILOTER : Substituer par le souverain
L’étape finale est la substitution. Nous remplaçons les usages Shadow AI identifiés par des instances Private LLM souveraines, hébergées sur une infrastructure maîtrisée, garantissant que vos données ne quittent jamais votre périmètre.
Vos collaborateurs accèdent à des outils IA performants. Vos données restent votre propriété exclusive. Votre conformité IA Act est documentée et auditable.
Questions fréquentes
Pourquoi le Shadow AI est-il plus dangereux que le Shadow IT ?
Le Shadow IT déplace la donnée vers un stockage non autorisé, elle reste récupérable. Le Shadow AI l’offre à l’entraînement d’un modèle tiers de manière potentiellement irréversible. C’est une fuite de capital intellectuel, pas seulement une question de stockage.
Par où commencer pour se mettre en conformité IA Act ?
Par l’audit de visibilité. Impossible de mettre en conformité ce qui reste invisible. La cartographie des flux IA via DPI est le prérequis à toute démarche de gouvernance sérieuse. C’est l’objet de notre audit AI Readiness.
L’IA Act s’applique-t-il aux PME et ETI ?
Oui. L’article 4 sur la maîtrise de l’IA et les obligations de transparence s’appliquent à toute entreprise qui utilise des systèmes d’IA, quelle que soit sa taille. Si vos systèmes IA interviennent dans des contextes à risque élevé, RH, crédit, santé, infrastructures critiques, les obligations renforcées s’appliqueront à partir du 2 décembre 2027. Les amendes sont proportionnelles au chiffre d’affaires, pas à la taille.
Combien de temps prend un audit Shadow AI ?
Tout commence par une qualification de votre exposition : quels outils circulent, quelles données sont concernées, quels droits sont engagés. Nous hiérarchisons ensuite les zones de risque et posons un cadre proportionné, sans bloquer les usages utiles. La cartographie complète et le registre IA Act sont livrés dans le cadre de l’audit AI Readiness, en 3 semaines.
Qu’est-ce que le DPI et est-ce intrusif pour les collaborateurs ?
Le Deep Packet Inspection analyse les flux réseau au niveau protocolaire pour identifier les signatures des agents IA. Il n’analyse pas le contenu des échanges personnels, uniquement la nature des connexions vers des services IA externes.
61 % des salariés français utilisent l’IA via des comptes personnels (Microsoft France / YouGov, 2026). Comment savoir ce qui circule dans mon entreprise ?
C’est précisément l’objet de notre Fiche Alerte Sécurité 2026 : dix vecteurs d’exposition à qualifier avant l’incident, du plugin bureautique à l’agent autonome. Téléchargez-la, puis parlons de ce que vous ne voyez pas encore.
Intégrateur réseau, sécurité, collaboration et IA depuis 2007, titulaire du label ExpertCyber décerné par cybermalveillance.gouv.fr via AFNOR et opérateur d’un SOC certifié ISO 27001, nous accompagnons les DSI d’ETI et de PME dans la reprise en main de leur patrimoine numérique à l’ère de l’IA.
- Fiche Alerte Sécurité 2026 : les dix vecteurs d’exposition Shadow AI, avec leur niveau de risque
- Audit AI Readiness : cartographie des flux IA, registre IA Act, feuille de route de mise en conformité
- Mise en conformité IA Act : inventaire exhaustif, registre de transparence, plan de remédiation
- IA Miatrisée : déploiement d’une infrastructure IA souveraine : vos équipes accèdent à des outils performants, vos données ne quittent jamais votre périmètre
Votre réseau est propre, votre gouvernance est à jour. Et pourtant, des données confidentielles quittent votre périmètre via des outils que vous n’avez pas approuvés. Lesquels ?
This appeared while I was scrolling through results, and it got me interested pretty quickly. I got a better understanding from this which I really appreciate.
https://shorturl.fm/PzWNp
https://shorturl.fm/neN3N
https://shorturl.fm/QQb8j
https://shorturl.fm/ISidz
https://shorturl.fm/9BvvO
https://shorturl.fm/gZYai
https://shorturl.fm/CIVBY
https://shorturl.fm/NGBau
https://shorturl.fm/cZ2lZ
https://shorturl.fm/ZMsNo
https://shorturl.fm/ulMRe
https://shorturl.fm/R8Jgn
https://shorturl.fm/R28PH
https://shorturl.fm/PzAr0
https://shorturl.fm/aVd2z
https://shorturl.fm/FRI6H
https://shorturl.fm/DxjI0
https://shorturl.fm/sA8OV
https://shorturl.fm/WTQyn
https://shorturl.fm/8m2Yr
https://shorturl.fm/PLy9X
https://shorturl.fm/RlUwj
https://shorturl.fm/5aq8K
https://shorturl.fm/QKRqK
https://shorturl.fm/HwNK0
https://shorturl.fm/6srPJ
https://shorturl.fm/BMpvE
https://shorturl.fm/jIVqi
https://shorturl.fm/uxYfh
https://shorturl.fm/s64Th
https://shorturl.fm/Uzpbj
https://shorturl.fm/HYK4j
https://shorturl.fm/xJmTo
DEQT
DEQT,, »…)).’
DEQT’LCzzrk)FpfGlq
DEQT
DEQT
DEQT
DEQT
DEQT
DEQT
DEQT
DEQT
DEQT
DEQT
DEQT
DEQT
DEQT
DEQT
DEQT
DEQT
DEQT
DEQT